 Help
Chave de IA roubada: o criminoso usa e a empresa paga a conta. Como se proteger
Um vazamento no OpenCode expôs chaves de OpenAI, Anthropic e Google, e criminosos já vendem uma ferramenta de ataque que roda com chaves alheias. Para quem usa IA por API, chave passa a valer como senha.
Muitas empresas usam inteligência artificial por API: o atendente no WhatsApp, a automação que resume pedidos, o sistema que gera descrições de produtos. Em todos esses casos existe uma chave de API, um código que identifica a empresa junto ao provedor de IA e diz para quem mandar a cobrança. Duas notícias desta semana mostram que essa chave virou alvo direto: quem a copia passa a usar a IA de graça, e a fatura chega para a empresa dona da chave.
O que aconteceu
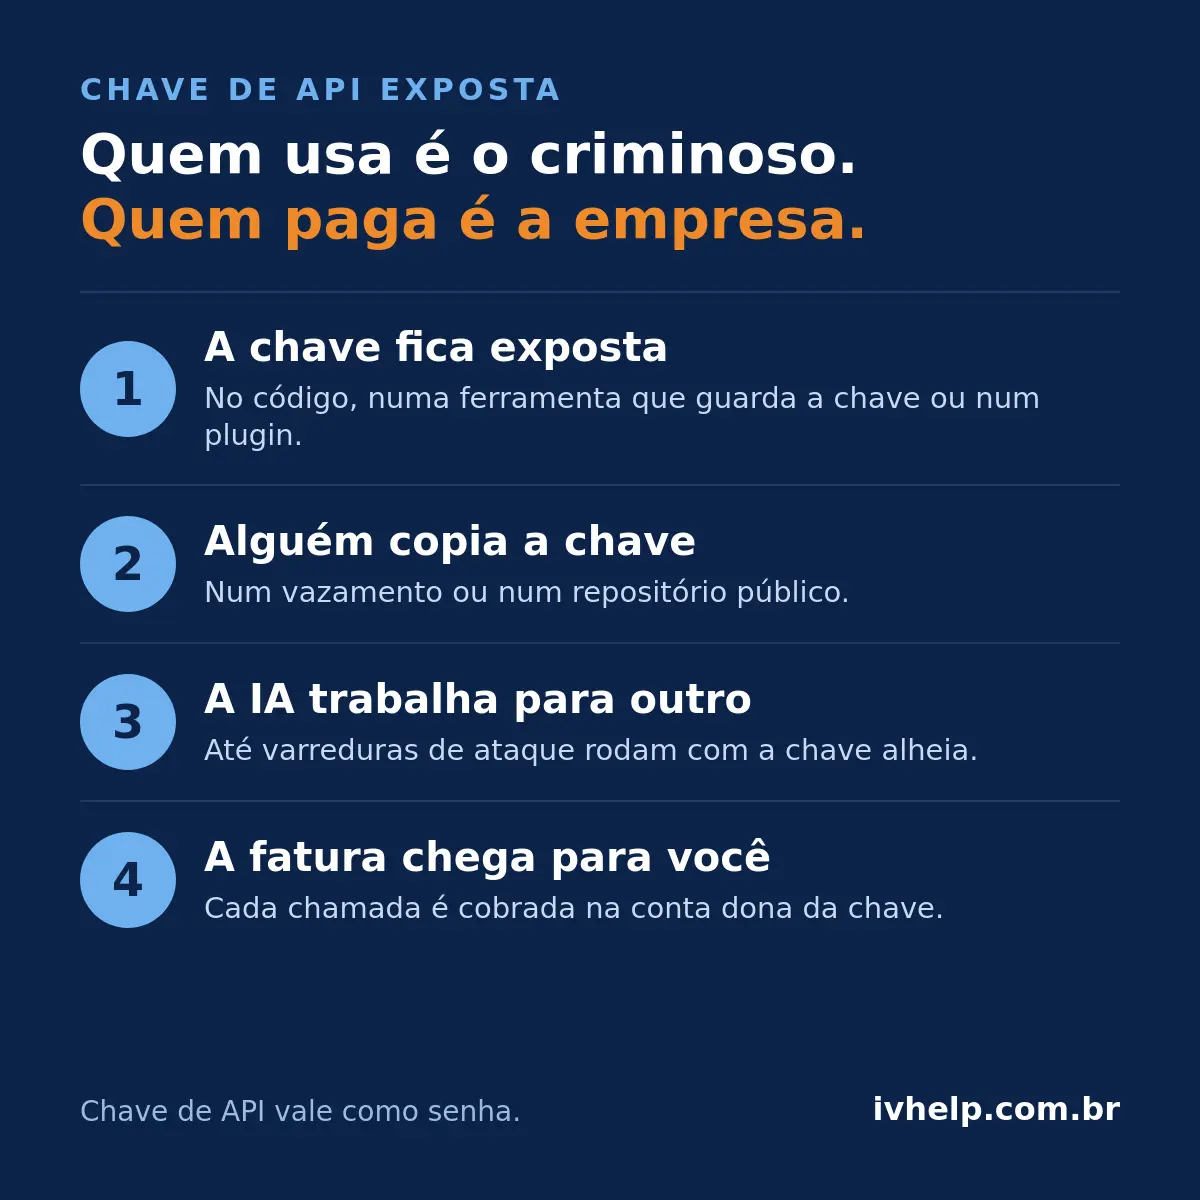
Em 16 de outubro, a Help Net Security descreveu uma ferramenta chamada MONST3R-AI, anunciada num fórum restrito de criminosos como uma plataforma autônoma de testes de invasão [1]. Segundo a reportagem, que se baseia numa pesquisa da empresa de segurança Bitsight, a ferramenta roda com chaves roubadas da OpenAI, da Anthropic e do Google, e quem paga pelas varreduras é o dono da chave [1]. O comprador informa a chave roubada, define um teto de gasto e aponta o agente para uma lista de alvos; o vendedor nem mantém um modelo próprio [1]. Os resultados que o vendedor anuncia não puderam ser verificados pela Bitsight [1].
No dia seguinte, a empresa de segurança Cyera registrou que o OpenCode, uma ferramenta de programação com IA, confirmou um incidente que atingiu 1,4% dos usuários do seu painel na nuvem, o OpenCode Console [2]. Foram afetados usuários que tinham ligado contas de provedores externos, e as chaves de OpenAI, Anthropic, Google e outros guardadas nesses espaços de trabalho ficaram em risco [2]. Parte dos usuários relatou cobranças que não fez, e o OpenCode ainda não informou como os invasores entraram nem se as chaves foram de fato usadas [2].
Por que isso importa
A lição vale para além do OpenCode. Quando uma ferramenta guarda a chave da empresa, a segurança dessa chave passa a depender da ferramenta, e a empresa nem sempre sabe quantas ferramentas guardam suas chaves. A reportagem da Help Net Security recomenda tratar uma chave de provedor de IA vazada com a mesma seriedade de uma credencial de nuvem exposta, conferir a origem de cada plugin e conector usado por agentes e impedir que agentes de programação executem comandos sensíveis sem aprovação humana [1].
Os próprios provedores já orientam nessa direção. A Central de Ajuda da Anthropic recomenda nunca colocar a chave diretamente no código ou em arquivos de configuração, usar variáveis de ambiente, trocar as chaves periodicamente e revogar na hora uma chave que possa ter sido comprometida [3]. A mesma página indica acompanhar o consumo no painel e definir limites de gasto, que funcionam como proteção contra uso inesperado causado por chave vazada ou por script com erro [3]. Ela também informa que o GitHub procura chaves expostas em repositórios públicos e que, quando encontra uma, a Anthropic desativa a chave automaticamente e avisa o dono [3].
Para quem foi afetado pelo OpenCode, a Cyera recomenda trocar a chave no painel de cada provedor, e não dentro da ferramenta, entrando direto no site do provedor em vez de clicar em links de e-mails sobre o vazamento, que são isca comum de golpe [2]. Também sugere revisar o consumo desde 16 de outubro em busca de picos, modelos desconhecidos ou uso de madrugada [2].
Para fechar
Chave de API não é detalhe técnico: é a assinatura da empresa na conta do provedor. Saber onde cada chave está e quanto ela pode gastar é o primeiro passo para usar IA com tranquilidade.
O que isso muda para o seu negócio
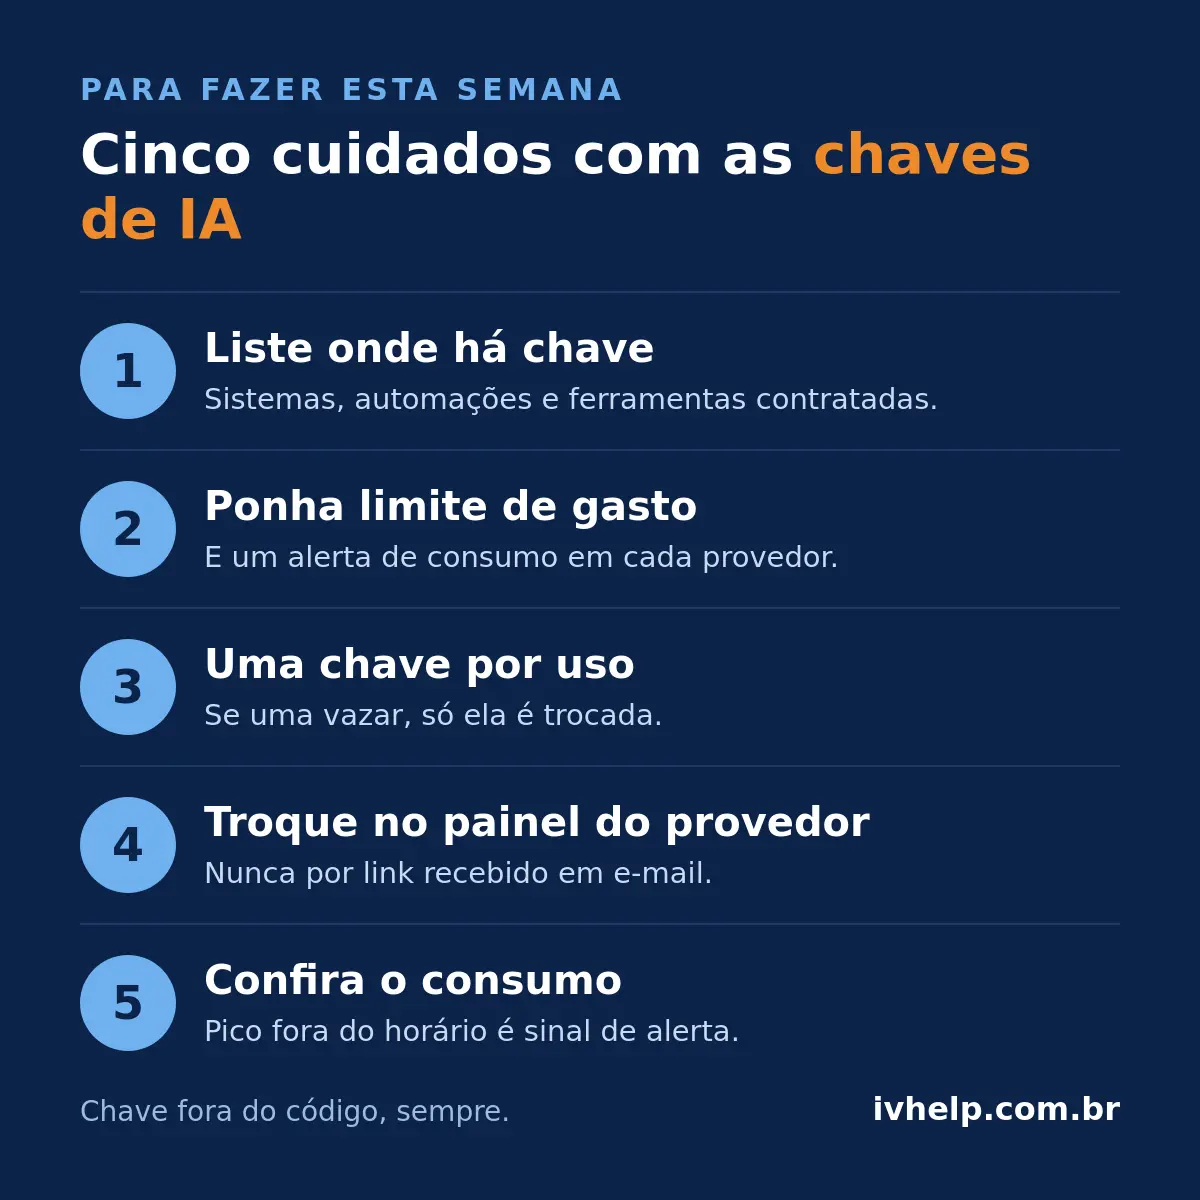
- Faça: liste esta semana onde a empresa tem chave de IA (sistemas próprios, automações e ferramentas contratadas), ponha limite de gasto e alerta de consumo em cada provedor e use uma chave separada para cada uso, para trocar só a que vazar [2][3].
- Evite: deixar a chave escrita no código, numa planilha compartilhada ou numa conversa, e trocar chave por link recebido em e-mail; a troca é sempre feita direto no painel do provedor [2][3].
- Observe: a conta mensal de IA e o painel de consumo. Pico fora do horário de trabalho ou modelo que a empresa não usa é sinal para revogar a chave na hora [2][3].
Fontes
- 1Stolen AI API keys are paying for hackers' autonomous scans Help Net Security, 16 de outubro de 2026
- 2OpenCode Breach: What Happened and How to Rotate Exposed AI API Keys Cyera, 17 de outubro de 2026
- 3API Key Best Practices: Keeping Your Keys Safe and Secure Anthropic (Central de Ajuda do Claude), 16 de março de 2026
Comentários
Ainda não há comentários. Comece a conversa.